Tu usuario en Madrid es europeo: lo que la UE exige a una app de LatAm desde enero
Desde el 11 de enero de 2027 una entidad de fuera de la UE no puede captar, prestar ni garantizar a residentes europeos sin sucursal, salvo que el cliente la haya buscado. La regla mira residencia, no pasaporte. Qué significa para una app fintech de la región con usuarios en España, Italia o Portugal, y por qué Colombia firmó la misma regla en 2012.
Autor
Juan C. Pryor
Categoría
Research
Tiempo de lectura
9 min de lectura
Publicado
19 Oct, 2026
La regla. Desde el 11 de enero de 2027, una empresa establecida fuera de la Unión Europea que capte depósitos, preste o emita garantías a un cliente establecido o situado en un Estado miembro debe tener una sucursal autorizada en Europa. Hay cuatro salidas: que el cliente la haya buscado por iniciativa exclusiva propia (y ahora esto es más exigente), que el cliente sea un banco, que sea del mismo grupo, o que el servicio sea accesorio a un servicio de inversión. Es el artículo 21c de la Directiva (UE) 2024/1619, la sexta Directiva de Requisitos de Capital.
La conversación sobre esta norma la han llevado hasta ahora las firmas de Londres y Nueva York, y gira sobre bancos estadounidenses que prestan a corporativos alemanes o financian navieras griegas. Ese no es el caso de la región. El caso de la región es otro: la colombiana que vive en Madrid y sigue usando la app de su banco en Bogotá, el argentino en Milán que guarda dólares en una billetera de Buenos Aires, el ecuatoriano en Barcelona que manda plata a la familia por una fintech de Quito. Para Bruselas, los tres son clientes europeos. La regla no mira el pasaporte; mira dónde vive el cliente.
A quién le aplica, producto por producto
No a todas las apps les aplica lo mismo. Lo que determina el régimen es el producto, no la marca.
| Lo que hace la app | Régimen de la UE | Quién queda dentro |
|---|---|---|
| Cuenta, saldo remunerado, CDT, “rendimientos” | CRD VI, art. 21c, por captación de fondos reembolsables | Cualquier empresa de fuera de la UE, banco o no. Sin umbral de tamaño |
| Crédito al consumo, tarjeta, compra ahora paga después | CRD VI, art. 21c, por préstamo | Solo si la empresa sería “entidad de crédito” en la UE, es decir, si además capta del público. Una fintech de crédito que no capta queda fuera bajo derecho de la Unión, pero Alemania, Austria, Francia e Italia ya exigían licencia por ley nacional |
| Compra y custodia de cripto, stablecoins | MiCA, art. 61 | Ya aplica. El período transitorio cerró el 1 de julio de 2026 y la guía de ESMA sobre reverse solicitation es la más detallada que existe sobre apps |
| Remesas, pagos, billetera sin saldo remunerado | Régimen nacional de servicios de pago de cada Estado | Fuera del art. 21c; cada país decide |
| Inversión en acciones o fondos | MiFID II, art. 42, y MiFIR | Minorista: cada Estado puede exigir sucursal salvo reverse solicitation |
Dos consecuencias prácticas. La primera: el umbral de 30.000 millones de euros que circula en la prensa aplica solo a firmas de inversión; para captar depósitos no hay umbral, y una fintech pequeña de la región queda tan dentro como un banco global. La segunda: el saldo de una billetera que paga rendimiento es captación, se llame como se llame en la app.
Las dos salidas que le sirven a una app
De las cuatro excepciones, dos son para bancos (interbancaria e intragrupo) y una es para servicios de inversión. A una app con usuarios de a pie le quedan dos.
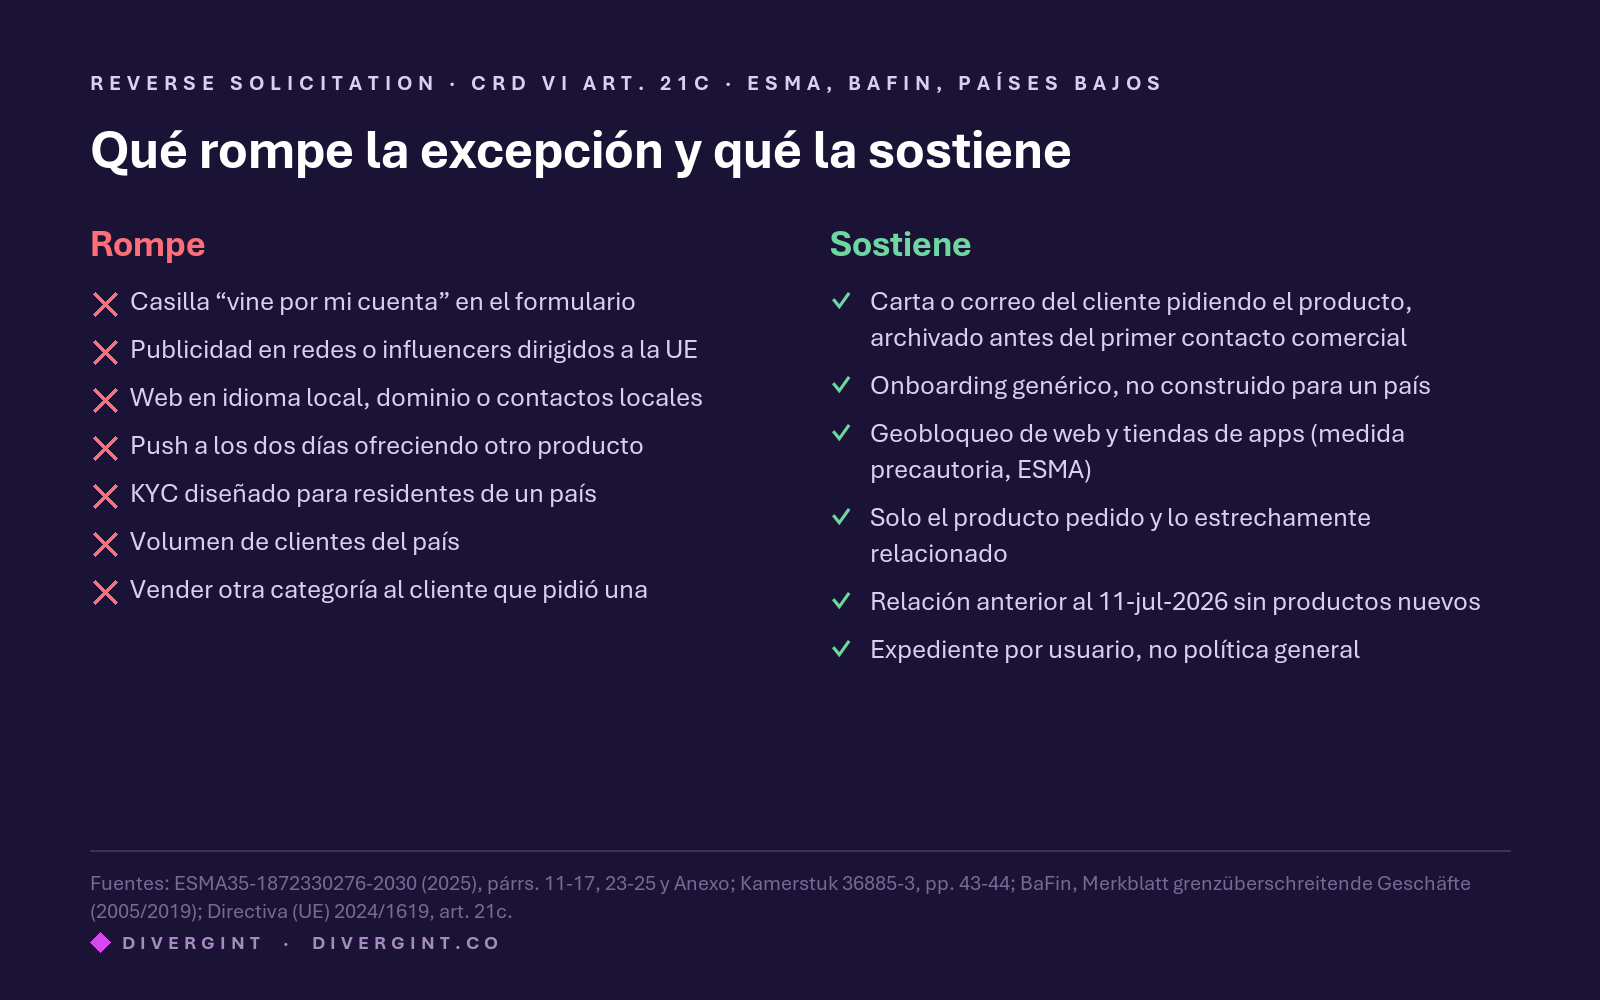
Reverse solicitation. El cliente se acercó “at its own exclusive initiative”. La Directiva la define con tres candados. Primero, no hay iniciativa propia si la empresa lo buscó a través de una afiliada, un agente, un referidor o cualquier persona que actúe por su cuenta. Segundo, que el cliente haya pedido un producto no autoriza a venderle otras categorías; solo lo “necesario o estrechamente relacionado” con lo que pidió. Tercero, las autoridades pueden exigir a las entidades del grupo que estén en la UE información sobre lo que la matriz presta bajo esta excepción.
Lo que los reguladores ya han dicho sobre cómo se pierde: la Autoridad Europea de Valores y Mercados (ESMA), en sus guías de 2025 para cripto, lista como medios de solicitación “websites, social media platforms, mobile applications” y recomienda, a quien quiera estar seguro, geobloquear la web y que “the mobile application was not available for EU countries in mobile applications stores”. El legislador holandés, al transponer CRD VI, escribió que hacer marcar una casilla de “vine por mi cuenta”, la publicidad en redes y pagar influencers anulan la excepción, y que la empresa “debe poder demostrar” que cada relación nació por iniciativa del cliente. BaFin, desde 2005, mira si la empresa “se dirige” al mercado alemán por indicadores: idioma, dominio, datos de contacto locales, información de cliente específica por país y, sobre todo, el volumen de clientes del país.
Contratos anteriores al 11 de julio de 2026. La relación que ya existía queda protegida. La fecha ya pasó: ningún usuario nuevo puede acogerse. Y la protección cubre la relación tal como era: abrirle un producto nuevo al usuario antiguo es negocio nuevo, y Países Bajos y Bélgica ya dijeron que cualquier cambio que cree una obligación nueva reabre la pregunta.
El caso difícil: la app está en la tienda y el KYC acepta residentes
Es la pregunta que más vamos a oír: la app no hace publicidad en Europa, pero está disponible en el Play Store de España y el onboarding acepta a quien vive allá. ¿Alcanza la excepción?
Nadie lo ha decidido bajo CRD VI. Leyendo lo que sí existe, la respuesta tiene dos partes. Estar en la tienda, por sí solo, no es solicitación: los propios ejemplos de ESMA tratan como legítimo que el cliente instale la app después de pedir el servicio. Lo que rompe la excepción es lo que viene después: una notificación push a los dos días ofreciendo otro producto, en el ejemplo literal de ESMA, ya es solicitación. Y un flujo de onboarding diseñado para residentes de un país, que acepta su documento local, su dirección y su residencia fiscal en su idioma, es “información de cliente específica por país”: prueba de que ese país es mercado objetivo, no de que los clientes llegaron solos.
Dicho en términos de producto: una app abierta al mundo, con onboarding genérico y cada relación documentada como pedida por el cliente, cabe. Una app activada en la tienda de un Estado miembro, con un KYC hecho para sus residentes, es un negocio dirigido a ese mercado, aunque nunca haya pagado un anuncio.
Cinco decisiones que la app tiene que tomar antes de enero
- Inventario. Cuántos usuarios residen en la UE, en qué país, con qué producto y desde cuándo. Los anteriores al 11 de julio de 2026 son el activo más valioso de la app: están protegidos mientras no se les venda nada nuevo.
- Evidencia por usuario, no por política. Una carta, un correo o un registro del primer contacto en el que el usuario pide el producto, archivado antes de cualquier comunicación comercial. La casilla en el formulario no sirve; lo dijeron Países Bajos, Bélgica y ESMA.
- Política de comunicaciones hacia la UE. Nada de push, correos ni campañas que ofrezcan otra categoría de producto a usuarios residentes. Renovaciones y servicios accesorios sí.
- Onboarding. Decidir si el flujo acepta documentos y direcciones europeas y, si lo hace, asumir que eso pesa en contra. Geobloquear es la medida que el regulador considera prueba de buena fe.
- País por país. Países Bajos y Bélgica tienen la lectura estricta por escrito; Austria no transpuso ni las excepciones ni la protección de contratos; Alemania ya exigía licencia; España no tenía borrador de transposición a septiembre de 2026. La misma app puede estar en regla en Lisboa y fuera de regla en Ámsterdam.
Colombia firmó la misma regla en 2012
Lo que la UE convierte en ley única para 27 países no es una invención de 2024. Es la arquitectura que el comercio internacional de servicios financieros usa desde el Entendimiento de la OMC de 1997: el residente puede ir a comprar servicios bancarios al exterior; el proveedor extranjero no puede venir a buscarlo. El consumo de servicios bancarios fuera de la Unión no se ve afectado.
Colombia pactó exactamente eso con la Unión Europea en el Acuerdo Comercial de 2012. En su lista de compromisos sobre suministro transfronterizo, para todos los servicios financieros, Colombia se reservó que los compromisos “no imponen ninguna obligación para permitir que prestadores de servicios financieros no residentes hagan o anuncien negocios en el territorio de Colombia”, y que Colombia “podrá definir ‘hacer negocios’ y ‘anunciarse’”. La Unión Europea se reservó lo mismo frente a Chile y a México, con las mismas palabras en inglés. Y en banca, ninguna de las dos partes consolidó depósitos ni préstamos desde el exterior; las dos consolidaron sin límites el consumo en el exterior.
Por eso el régimen colombiano de promoción de servicios financieros del exterior, que obliga al extranjero a una oficina de representación y le prohíbe captar o promover sin ella, es el espejo del artículo 21c. La diferencia es de fecha y de escala: Colombia aplica su definición hace décadas; la UE la unifica en 2027. Una app latina que le exige a un competidor europeo lo primero no puede sorprenderse de lo segundo.
Lo que viene
Entre hoy y el 11 de enero quedan por transponer España, Polonia, Portugal, Grecia, Rumania, Malta y Chipre. ESMA y tres supervisores nacionales abrieron en octubre una investigación sobre el uso de reverse solicitation por el mayor exchange de cripto del mundo. La EBA rechazó en enero la primera pregunta formal sobre cómo aplica la excepción a préstamos sindicados, por “no requerir guía”. El vacío lo están llenando los Estados miembros, cada uno a su manera.
Para una fintech de la región la pregunta no es si la regla le aplica. Si tiene un usuario en Europa, le aplica. La pregunta es si puede probar, usuario por usuario, quién buscó a quién.
Fuentes: Directiva (UE) 2024/1619, arts. 21c y 47, recitales 5 y 6; EBA, Report under Article 21c CRD6 (EBA/REP/2025/21, 23 de julio de 2025); ESMA, Guidelines on reverse solicitation under MiCA (ESMA35-1872330276-2030, 2025), párrs. 11-17 y 23-25 y Anexo; Kamerstuk 36885-3 (memoria de la Implementatiewet kapitaalvereisten 2026, Países Bajos), pp. 43-44; BaFin, Merkblatt zur Erlaubnispflicht von grenzüberschreitend betriebenen Geschäften (2005, mod. 2019); Freshfields, The impact of the implementation of Article 21c CRD 6 on cross-border lending: four national perspectives (12 de octubre de 2026); EY Switzerland, CRD VI Transposition tracker (28 de septiembre de 2026); Acuerdo Comercial entre la Unión Europea y Colombia y el Perú (2012), Título IV y Anexo VIII, Sección A, “12. Servicios financieros”; Acuerdo interino UE-Chile (2025), art. 18.7; Acuerdo interino UE-México (firmado el 22 de mayo de 2026), art. 18.7 y Anexo 18-A; OMC, Entendimiento relativo a los compromisos en materia de servicios financieros, párr. B.4.